
La plateforme d’échange de cryptomonnaies Bitget a confirmé mercredi que les attaquants ayant dérobé 387,5 millions de dollars la semaine dernière ont exploité une vulnérabilité zéro-day dans des produits de sécurité tiers, selon les résultats d’une enquête menée par SlowMist.
Dans un post sur X, Bitget a déclaré : “L’enquête a mis en lumière une activité malveillante impliquant des produits de sécurité tiers, y compris une vulnérabilité zéro-day. Elle a également permis de récupérer un outil personnalisé utilisé par l’attaquant pour initier des retraits non autorisés.”
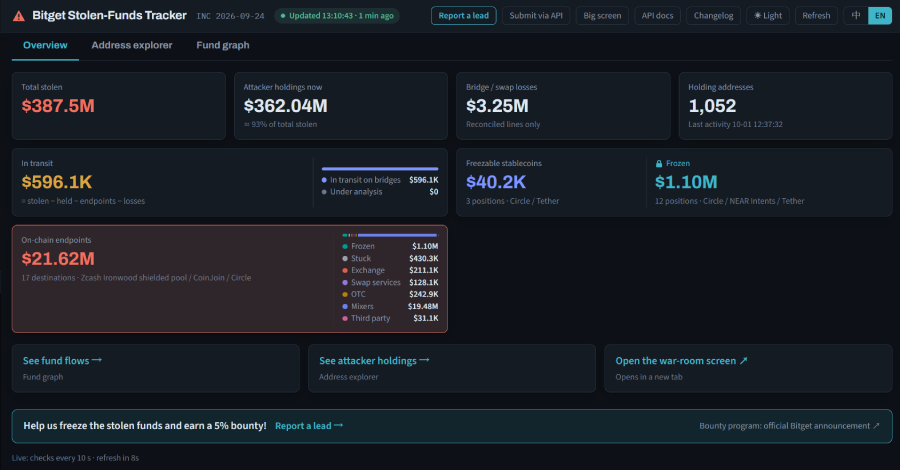
Le 24 septembre 2026, l’échange avait annoncé que des acteurs malveillants avaient siphonné 387,5 millions de dollars de ses portefeuilles chauds et tièdes à travers une série de transferts non autorisés, ce qui a conduit à la suspension temporaire de tous les retraits. Près de 1,1 million de dollars en actifs cryptographiques ont été gelés par Circle, Tether et NEAR Intents.
Dans une analyse supplémentaire, Bitget a précisé que les attaquants avaient utilisé la faille pour obtenir des identifiants internes de haut niveau et les exploiter afin d’émettre des commandes de retrait frauduleuses au système de portefeuilles, initiant des “transferts anormaux contournant les contrôles de risque existants.” Bitget a depuis informé le fournisseur tiers concerné et désactivé les fonctionnalités affectées en attendant la mise en place d’un correctif.
[not-theb]
L’incident a touché 11 blockchains, dont Ethereum, XRP Ledger, Zcash, TRON, Arbitrum, Optimism, Base, BNB Smart Chain, Avalanche, Algorand et Celestia. Parmi les actifs concernés figurent XRP, ETH, USDT, ZEC, ATOM, USDC, USD0, XAUt, BNB, AVAX, TRX, ALGO et TIA.
Selon un nouveau rapport de SlowMist, la première activité malveillante liée au piratage remonterait au 31 août 2026.
“Un service fonctionnant sur l’un des nœuds du Produit A a été affecté par une vulnérabilité zéro-day,” a indiqué l’entreprise. “L’attaquant a exécuté un script caché sous le processus de service, lançant une commande pour lire la variable d’environnement contenant le mot de passe de la base de données et s’y connecter.”
“Une activité similaire de script caché a été observée sur deux autres nœuds les 23 et 25 septembre. Ces découvertes montrent que les environnements de service affectés avaient déjà été compromis avant le transfert des actifs.”
Le 25 septembre 2026, l’attaquant aurait accédé à la plateforme de gestion d’un autre produit (appelé Produit B) en utilisant l’identité d’un employé interne et en effectuant trois tentatives consécutives d’injection de commandes système dans les paramètres de tâche du produit.
SlowMist a ajouté : “L’attaquant a ensuite soumis du code par le biais du point d’exécution Web de la plateforme, essayant de modifier la configuration du serveur, d’écrire un fichier de relais de communication et de télécharger et assembler des fichiers de programme malveillants par lots.”
Un autre point clé concerne l’utilisation par l’attaquant d’un outil sur mesure pour siphonner les actifs. SlowMist a indiqué que le programme faisait partie des fichiers supprimés qu’elle avait récupérés. Cet outil, hautement adapté à la logique de retrait du système de portefeuilles, a commencé ses opérations à 01h49 le 25 septembre 2026.
L’enquête de Mandiant, propriété de Google, sur cet incident a révélé que les attaquants avaient obtenu un accès non autorisé à certains appareils de sécurité tiers (c’est-à-dire A et B), puis ont exploité cet accès pour se déplacer latéralement dans l’environnement de portefeuilles de Bitget.
Selon Mandiant, “L’attaquant a déployé un shell Web sur l’appareil de sécurité B et a établi une connexion de Command-and-Control (C2). En utilisant l’accès persistant sur l’appareil de sécurité B, l’attaquant s’est déplacé latéralement vers le serveur de tâches de portefeuilles de Bitget et a déployé des paquets malveillants.”
Bitget a précisé que les motifs de comportement d’IP et l’analyse on-chain laissent penser que l’attaque a été menée par des acteurs malveillants nord-coréens, Elliptic et TRM Labs ayant découvert des recoupements de portefeuilles utilisés pour blanchir les produits illicites obtenus lors de piratages précédents.
Points à retenir
- Exploitation d’une vulnérabilité zéro-day dans des produits de sécurité tiers.
- 387,5 millions de dollars dérobés entraînant la suspension temporaire des retraits sur Bitget.
- Impact sur 11 blockchains majeures.
- Exploitation d’accès non autorisé pour compromettre les systèmes internes.
- Usage d’un outil sur mesure pour effectuer des retraits illicites.
- Indications d’une implication des groupes de cybercriminalité nord-coréens.
En conclusion, cet incident souligne les défis croissants en matière de sécurité dans le secteur des cryptomonnaies. À mesure que les technologies évoluent, il est crucial pour les plateformes d’échange de renforcer leurs défenses tout en restant vigilantes face à des acteurs malveillants de plus en plus sophistiqués. La discussion autour de la sécurité des actifs numériques doit continuer à progresser, posant des questions sur l’efficacité des mesures préventives et la nécessité d’une collaboration accrue entre les différents acteurs de l’industrie.
[not-theb]
Pas des conseils en investissement
Les informations fournies sur ce site web ne doivent pas être considérées comme des conseils en investissement, des conseils financiers, des conseils en trading ou toute autre sorte de conseil et aucun contenu du site web ne doit être considéré de la sorte. LesNews ne vous recommande pas d'acheter, vendre ou détenir des cryptomonnaies. Faites preuve de vigilance et consultez votre conseiller financier avant de prendre toute décision en matière d'investissement
Avis de non-responsabilité
[/not-theb]Avis de non-responsabilité. LesNews ne cautionne aucun contenu ou produit figurant sur cette page. Bien que nous nous efforcions de vous fournir toutes les informations importantes que nous avons pu obtenir, les lecteurs doivent faire leurs propres recherches avant d'entreprendre toute action liée à l'entreprise et assumer l'entière responsabilité de leurs décisions, et cet article ne peut être considéré comme un conseil d'investissement..